Sécurité | Mis à jour : novembre 2026
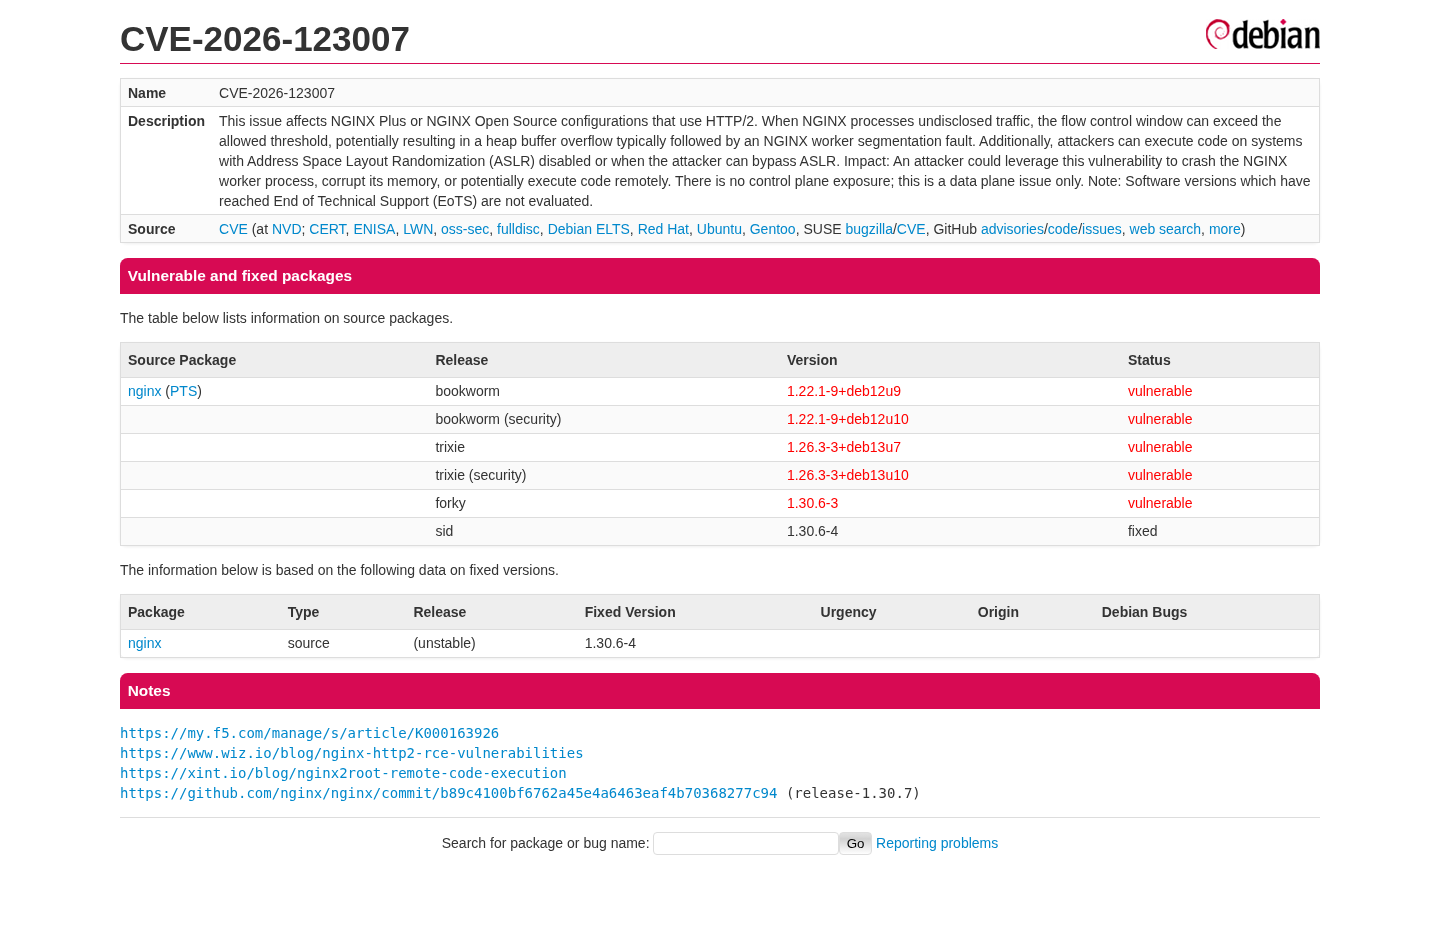
Mise à jour du 19 novembre : Debian a publié son correctif officiel pour Debian 13 (1.26.3-3+deb13u11). Si vous avez installé notre paquet Debian 13, une simple commande apt upgrade le remplace automatiquement par la version de Debian. Debian 12, Debian 8 à 11 et CentOS 7/8 ne disposent toujours pas de correctif officiel ; nos paquets les prennent en charge.
Le 18 novembre 2026, les chercheurs en sécurité de Xint ont publié nginx2root (CVE-2026-123007 et quatre CVE associées) : cinq vulnérabilités dans NGINX, le serveur web qui se trouve devant une grande partie d’Internet, et un bug du noyau Linux qui permet de prendre le contrôle total du serveur en les exploitant. La plus grave touche tous les serveurs NGINX sur lesquels HTTP/2 est activé, quelle que soit la version utilisée depuis 2015. Aucune connexion requise, aucun plugin vulnérable, une seule connexion suffit.
NGINX a publié des versions corrigées. Sur Debian, l’une des distributions Linux les plus utilisées pour les serveurs web, le correctif n’était disponible que dans la branche de développement : le lendemain matin, Debian 12 et 13 étaient toujours signalées comme vulnérables, et Debian 8 à 11 ainsi que CentOS 7 ne sont plus pris en charge. Nous avons donc créé nous-mêmes les paquets corrigés. Nos propres serveurs ont été mis à jour le jour même, puis nous avons publié les paquets sur GitHub dès le lendemain matin pour tout le monde.
Télécharger les paquets corrigés sur GitHub
En bref : nginx2root permet à un attaquant d’exécuter du code sur un serveur NGINX et, en combinant l’attaque avec le bug du noyau, d’obtenir les droits root, même depuis un conteneur Docker. Nos paquets intègrent les correctifs officiels de NGINX pour Debian 8 à 13 et CentOS 7. Ils s’installent comme une mise à jour classique, et la mise à jour officielle les remplacera automatiquement dès sa publication. Les clients de Hosted Power ont bénéficié du correctif le jour de la divulgation, sans aucune intervention de leur part. Tous les autres peuvent utiliser nos paquets gratuitement.
Désactiver HTTP/2 ne corrige PAS nginx2root. De nombreux hébergeurs et administrateurs désactivent HTTP/2 en ce moment, mais cela ne bloque que deux des cinq vulnérabilités (CVE-2026-123007 et CVE-2026-123633). Les trois autres restent exploitables : les recherches DNS pendant une requête (CVE-2026-123634), le proxy mail (CVE-2026-113425) et HTTP/3 (CVE-2026-121810). En plus, tous vos visiteurs perdent en vitesse : les navigateurs repassent à HTTP/1.1, avec davantage de connexions et sans multiplexage, et gRPC cesse de fonctionner. Avec nos paquets, vous pouvez laisser HTTP/2 activé. Comment le réactiver.
Dans cet article
- Qu’est-ce que nginx2root ?
- Le décalage entre le correctif et votre serveur
- Laisser HTTP/2 activé
- Ce que nous avons créé
- Conçus pour laisser la place aux mises à jour officielles
- Deuxième fois en un mois
- La spécificité de Hosted Power
- Les limites de nos paquets
Qu’est-ce que nginx2root ?
nginx2root ne correspond pas à un seul bug, mais à six. Cinq se trouvent dans NGINX. Chacun peut à lui seul permettre l’exécution de code, mais chacun nécessite une configuration différente :
- HTTP/2 (CVE-2026-123007). La plus grave des cinq : une corruption de mémoire dans le contrôle de flux HTTP/2, présente depuis que NGINX a ajouté HTTP/2 en 2015. Si votre site est accessible en HTTP/2, comme c’est le cas pour presque tous les sites HTTPS modernes, il est exposé.
- HTTP/2 vers un serveur applicatif (CVE-2026-123633). NGINX transmet les requêtes HTTP/2 à un serveur applicatif, la configuration la plus courante.
- HTTP/3 vers un serveur applicatif (CVE-2026-121810). Le même principe avec HTTP/3, dans les versions plus récentes de NGINX.
- Recherches DNS pendant une requête (CVE-2026-123634). Configurations qui choisissent le serveur applicatif pour chaque requête et envoient des sous-requêtes, par exemple avec SSI ou
mirror. - Le proxy mail (CVE-2026-113425). NGINX utilisé comme proxy devant des serveurs de messagerie.
À lui seul, une attaque réussie permet d’exécuter du code avec les droits limités du processus worker de NGINX. Le sixième bug, dans le code SCTP du noyau Linux, lève cette limite : Xint l’a combiné aux autres vulnérabilités pour obtenir les droits root sur l’hôte, également depuis un conteneur Docker. Les chercheurs gardent les détails sur le noyau confidentiels jusqu’à la publication d’un correctif.
Le conseil de Xint était sans équivoque : mettez NGINX à jour dès qu’une version corrigée est disponible. Dans l’intervalle, désactiver HTTP/2 bloque deux des cinq vecteurs d’attaque, mais pas les trois autres, et interrompt les services qui nécessitent HTTP/2, comme gRPC.
Le décalage entre le correctif et votre serveur
NGINX a publié les versions corrigées 1.30.7 et 1.31.9. Mais la plupart des serveurs n’exécutent pas NGINX directement depuis nginx.org. Ils utilisent la version fournie par leur distribution Linux et reçoivent les mises à jour lorsque celle-ci les publie.
Debian a rapidement intégré le correctif à ses paquets, mais uniquement dans sa branche de développement. Au matin du 19 novembre, le suivi de sécurité Debian signalait encore les versions stables, Debian 12 Bookworm et Debian 13 Trixie, comme vulnérables. Debian 8 à 11 ne reçoivent plus du tout les mises à jour régulières de Debian, et CentOS 7 est arrivé en fin de vie en juin 2024.
Pour les administrateurs, il ne restait que trois options : désactiver HTTP/2 et rester exposé aux autres vulnérabilités, compiler NGINX manuellement en renonçant au circuit de mise à jour de la distribution, ou attendre. Aucune de ces options ne nous convenait.
Laisser HTTP/2 activé
Désactiver HTTP/2 peut sembler être le choix le plus sûr, mais cela ne corrige pas toutes les vulnérabilités : trois des cinq restent exploitables et vous perdez en vitesse pour chaque requête. L’installation du paquet corrigé les élimine toutes, tout en laissant HTTP/2 activé.
Vous l’avez déjà désactivé ? Installez le paquet corrigé (il redémarre NGINX automatiquement), puis réactivez HTTP/2 : listen 443 ssl http2; sur Debian 9 à 12, CentOS 7 et CentOS 8, ou http2 on; sur Debian 13. Vérifiez la configuration avec nginx -t, puis rechargez-la.
Ce que nous avons créé
Nous avons repris les correctifs officiels tels que Debian les a intégrés à ses paquets, les avons appliqués à la version exacte de NGINX fournie par chaque système, puis avons créé des paquets identiques aux paquets du système à tous les autres égards : mêmes chemins de configuration, mêmes modules, mêmes options de compilation.
- Nos serveurs Managed exécutaient les paquets corrigés le 18 novembre, jour de la divulgation de nginx2root.
- Debian 12 Bookworm et Debian 13 Trixie ont été publiés sur GitHub le lendemain matin, le 19 novembre.
- Debian 9, 10 et 11 ont suivi dans l’heure, puis Debian 8. Pour ces versions, nous sommes partis des sources de l’Extended LTS de Freexian, qui continue de les maintenir. Le code NGINX plus ancien nécessitait de petites adaptations vérifiées des mêmes correctifs.
- CentOS 7, toujours utilisé sur de nombreux anciens serveurs, bénéficie des mêmes correctifs sous forme de paquets RPM.
- Chaque correctif est inclus là où le code vulnérable est présent. Le correctif HTTP/3, par exemple, ne figure que dans le paquet Debian 13, car les versions antérieures fournissent une version de NGINX sans HTTP/3.
Chaque paquet a été testé sur une installation propre de sa version : mise à niveau depuis la version vulnérable, vérification de la configuration et requête HTTP/2 réelle. Le processus de compilation est public et reproductible, afin que chacun puisse vérifier que les paquets contiennent exactement ce que nous annonçons. Le programme d’installation fourni met à niveau uniquement les paquets NGINX déjà présents sur un serveur, vérifie la configuration avant et après, puis confirme que NGINX fonctionne toujours.
Téléchargement et instructions d’installation : github.com/HOSTED-POWER/nginx2root-patches
Conçus pour laisser la place aux mises à jour officielles
Nos paquets intègrent l’ensemble des correctifs nécessaires, vous n’avez donc pas besoin d’attendre autre chose. Mais un paquet corrigé ne doit pas non plus gêner les mises à jour ultérieures. Leur numéro de version les place juste au-dessus de la version vulnérable et juste en dessous de la prochaine mise à jour officielle. Aucun verrouillage, aucune mise en attente, aucun renommage de paquet.
Concrètement : dès que Debian publie sa mise à jour officielle, une simple commande apt upgrade ou les mises à jour sans surveillance remplace notre paquet par celui de Debian. Personne n’a besoin de penser à supprimer quoi que ce soit.
Deuxième fois en un mois
C’est la deuxième fois en un mois qu’un bug critique touche un logiciel dont dépendent presque tous les sites web, sans correctif prêt à l’emploi pour une grande partie des serveurs concernés. En octobre, c’était PHP : php2shell, pour lequel nous avons protégé PHP avant la publication du correctif officiel et publié en open source le correctif pour PHP 5.4 à 8.5.
Les chercheurs expliquent pourquoi ce phénomène se répète : NGINX a enregistré deux vulnérabilités en 2025, et 26 en 2026 avant même la publication de nginx2root, tandis que la recherche assistée par l’IA permet de découvrir les bugs plus rapidement que jamais. Les développeurs d’origine publient rapidement leurs correctifs. C’est dans les semaines qui séparent leur publication de la mise à jour fournie par votre distribution que les serveurs sont exposés.
Vous ne savez pas où en sont vos serveurs ?
Identifier les serveurs qui utilisent NGINX avec HTTP/2, ceux qui utilisent le proxy mail ou les recherches DNS par requête, et ceux qui fonctionnent avec une version de Debian qui ne reçoit plus de mises à jour est souvent plus difficile qu’il n’y paraît.
Demander un audit de votre infrastructure
La spécificité de Hosted Power
Nos paquets sont en open source et chacun peut les utiliser. Pour nos clients, la différence tient à tout ce qui les accompagne.
Nous pouvions analyser le correctif au lieu de simplement l’attendre. Rétroporter un correctif de sécurité sur chaque version de NGINX, de Debian 8 à 13 et sur CentOS 7, dont la version la plus ancienne date de 2014, puis prouver que chacune corrige bien la vulnérabilité, exige un travail d’ingénierie minutieux, pas une simple modification de configuration.
Nous disposons de notre propre dépôt de paquets. Nos serveurs Managed ont reçu ces paquets depuis ce dépôt le jour de la divulgation, comme ils reçoivent toutes leurs autres mises à jour. La mise à jour officielle de Debian les y remplacera tout aussi facilement. TurboStack gère chaque serveur de la même manière, ce qui nous permet de savoir où NGINX fonctionne et comment il est configuré.
Nous prenons également en charge la couche inférieure. nginx2root nécessite un bug du noyau pour obtenir les droits root. Nous maintenons notre propre noyau et corrigeons les vulnérabilités du noyau avec le live patching, sans redémarrage.
Les limites de nos paquets
Nos paquets ont des limites bien définies, que nous préférons exposer clairement.
Ils corrigent nginx2root, pas toutes les vulnérabilités. NGINX 1.30.7 corrige quelques autres problèmes moins graves, qui ne font pas partie de nginx2root. La prochaine mise à jour de Debian les inclura.
Debian et CentOS 7 sur x86_64 uniquement, pour l’instant. Pas encore de versions pour ARM, ni de paquets pour Ubuntu, les autres distributions ou la version de NGINX provenant du dépôt officiel de nginx.org.
Ils ne corrigent pas le noyau. Le bug SCTP nécessite une mise à jour du noyau, et ses détails ne sont pas encore publics. Veillez à maintenir votre noyau à jour.
Debian 8 à 11 et CentOS 7 ne sont plus pris en charge. Corriger NGINX sur un ancien système ne suffit pas à sécuriser le reste de ce système.
L’open source, parce qu’Internet est partagé
Nous avons d’abord créé ces paquets pour nos propres serveurs. Mais chaque serveur NGINX non corrigé sur Internet peut servir de point de départ à une nouvelle attaque. Les partager allait donc de soi, comme pour php2shell.
Pour nos clients, le résultat est simple : le correctif complet le jour de la divulgation, un relais fluide dès la publication de la mise à jour de Debian et aucune intervention de leur part.
Si vous utilisez NGINX sur des serveurs que vous ne pouvez pas encore mettre à jour, demandez-nous d’examiner votre infrastructure. Nous vous indiquerons où vous en êtes et quelle est la solution la plus sûre.
Sources : divulgation de nginx2root par Xint, avis de sécurité NGINX, suivi de sécurité Debian.